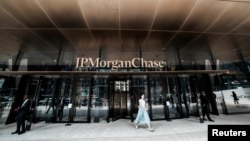
بانک جیپی مورگان چِیس و شرکتهای ویزا و مَسترکارت اعلام کردند که شرکتهای طرف قرارداد آنها هدف حملۀ سایبری قرار گرفتهاند؛ حملهای که احتمالاً به افشای بخشی از اطلاعات شخصی مشتریان منجر شده، اما بهگفتۀ این شرکتها، شبکههای اصلی پرداخت و اطلاعات کارتهای بانکی آسیب ندیدهاند.
جیپی مورگان چیس، بزرگترین بانک آمریکا، روز پنجشنبه ۲۸ آبان اعلام کرد بررسیهای اولیه نشان میدهد مهاجمان به برخی اطلاعات بازاریابی ذخیرهشده نزد شرکتهای خدماتدهندۀ طرف قرارداد این بانک دسترسی پیدا کردهاند.
سخنگوی این بانک گفت اطلاعات احتمالی افشاشده شامل نام و نشانی ایمیل برخی مشتریان است و جیپی مورگان مستقیماً با افراد آسیبدیده تماس خواهد گرفت.
این بانک همچنین تأکید کرد که حملۀ سایبری ارتباطی با اختلال خدمات بانکی در روزهای گذشته نداشته است.
در اوایل هفتۀ جاری، یک اشکال نرمافزاری در پردازش تراکنشهای جیپی مورگان و چند بانک دیگر آمریکا اختلال ایجاد کرده بود.
به گزارش رویترز، گروهی باجگیر سایبری با نام «n0n» روز ۱۶ نوامبر، ۲۵ آبان، مدعی شد به اطلاعات مربوط به فعالیتهای تبلیغاتی و ارتباط با دارندگان کارتهای بانکی دست یافته است.
بررسی رویترز نشان میدهد دادههای منتشرشده از سوی این گروه ظاهراً شامل بیش از ۱۶ هزار نشانی ایمیل مشتریان و ۱۲۴ نشانی ایمیل کارکنان بانکهاست. برخی از این اطلاعات همچنین شامل شماره تلفن و کد پستی هستند.
با این حال، رویترز تأکید کرده که نتوانسته اصالت این دادهها را مستقلاً تأیید کند و جیپی مورگان نیز از اظهارنظر دربارۀ اطلاعات منتشرشده خودداری کرده است.
واکنش ویزا و مسترکارت به ادعاهای گروه هکری
گروه «n0n» همچنین مدعی دسترسی به اطلاعات مرتبط با مشتریان دو شبکۀ بزرگ پرداخت بینالمللی، ویزا و مسترکارت، شده است.
شرکت ویزا در واکنش اعلام کرد که از این ادعاها آگاه است و موضوع به حادثهای در یکی از شرکتهای خدماتدهندۀ طرف قرارداد آن در منطقۀ آسیا و اقیانوسیه مربوط میشود.
سخنگوی ویزا تأکید کرد سامانههای اصلی این شرکت هدف حمله قرار نگرفتهاند و هیچگونه اطلاعات پرداخت، از جمله شماره کارتهای بانکی، تحت تأثیر قرار نگرفته است.
مسترکارت نیز اعلام کرد که در جریان حادثهای در یکی از شرکتهای خدماتدهندۀ طرف قرارداد خود، شمار محدودی از نشانیهای ایمیل دارندگان کارت که در یک برنامۀ مشخص خدمات ویژه ثبتنام کرده بودند، افشا شده است.
این شرکت تأکید کرد که حادثه هیچ تأثیری بر شبکۀ پرداخت مسترکارت یا امکان استفاده مشتریان از کارتهایشان نداشته است.
بر اساس بررسی رویترز، اطلاعاتی که گروه هکری به ویزا نسبت داده، عمدتاً مربوط به بازارهای آسیایی از جمله هنگکنگ، تایوان، ژاپن، کرۀ جنوبی، سنگاپور و استرالیاست. دادههای منتسب به مسترکارت نیز به مشتریانی در آمریکای شمالی، خاورمیانه و آفریقا مربوط میشود.
اصالت این دادهها نیز هنوز بهطور مستقل تأیید نشده است.
بهگفتۀ پلتفرم پژوهشی جرایم سایبری «eCrime.ch»، گروه «n0n» از زمان ظهور در سپتامبر ۲۰۲۶ تاکنون مسئولیت حدود ۲۰۰ رخداد سایبری را بر عهده گرفته است.
کاریسا راب، از شرکت مشاورۀ سولومون ادواردز، به رویترز گفت مشتریان هنگام وقوع حملۀ سایبری معمولاً میان بانک و شرکت خدماتدهندۀ طرف قرارداد آن تفاوتی قائل نمیشوند و چنین رخدادهایی میتوانند به اعتبار مؤسسات مالی آسیب بزنند.
او تأکید کرد شرکتها باید با دقت بیشتری بررسی کنند که چه میزان از اطلاعات مشتریان را در اختیار پیمانکاران خود قرار میدهند و آیا انتقال این دادهها واقعاً ضروری است یا نه.
اختلالهای اخیر در آمریکا و رد ارتباط آنها با حملات سایبری
انتشار خبر این حملۀ سایبری در حالی است که ایالات متحده طی روزهای گذشته با چند اختلال گسترده در سامانههای بانکی، ارتباطی و حملونقل هوایی روبهرو شده است.
روز جمعه ۲۲ آبان، سازمان هوانوردی فدرال آمریکا در پی بروز مشکلات فنی در سامانههای راداری و ارتباطی، تمامی پروازهای خروجی در این کشور را برای حدود چهار ساعت متوقف کرد؛ اختلالی که بیش از ۱۵ هزار پرواز را تحت تأثیر قرار داد.
چند روز بعد، آژانس امنیت ملی آمریکا نیز قطعی موقت یکی از شبکههای ارتباطی فوقمحرمانۀ خود را تأیید کرد و اعلام کرد این اختلال هنگام عملیات معمول نگهداری سامانهها رخ داده است.
همزمان، اختلال در خدمات ایمیل مایکروسافت و سامانههای بانکی آمریکا نیز نگرانیهایی دربارۀ احتمال حملات سایبری هماهنگ ایجاد کرده بود.
با این حال، مقامهای ارشد اطلاعاتی و امنیتی آمریکا روز چهارشنبه ۲۷ آبان در نشست کمیتۀ امنیت داخلی مجلس نمایندگان اعلام کردند که شواهدی از ارتباط این اختلالها با یکدیگر یا دخالت عوامل سایبری خارجی به دست نیامده است.
جی کلیتون، مدیر اطلاعات ملی آمریکا، گفت بررسیها نشان میدهد این رخدادها اختلالهای جداگانهای بودهاند که با عملیات نگهداری و تغییرات فنی ارتباط داشتهاند.
مارکوین مالین، وزیر امنیت داخلی آمریکا، نیز گفت هیچ نشانهای از ارتباط میان این حوادث مشاهده نشده است.
کریستوفر رایا، معاون مدیر افبیآی، تأکید کرد که تاکنون شواهدی از فعالیت سایبری مخرب در ارتباط با این اختلالها به دست نیامده است.
مقامهای آمریکایی در عین حال نسبت به افزایش تهدیدهای سایبری علیه زیرساختهای حیاتی این کشور هشدار دادهاند، اما هیچ ارتباطی میان فعالیتهای منتسب به عوامل خارجی و اختلالهای اخیر اعلام نکردهاند.
حملۀ گزارششده به شرکتهای خدماتدهندۀ جیپی مورگان، ویزا و مسترکارت نیز تاکنون به هیچیک از این اختلالها مرتبط شناخته نشده است.